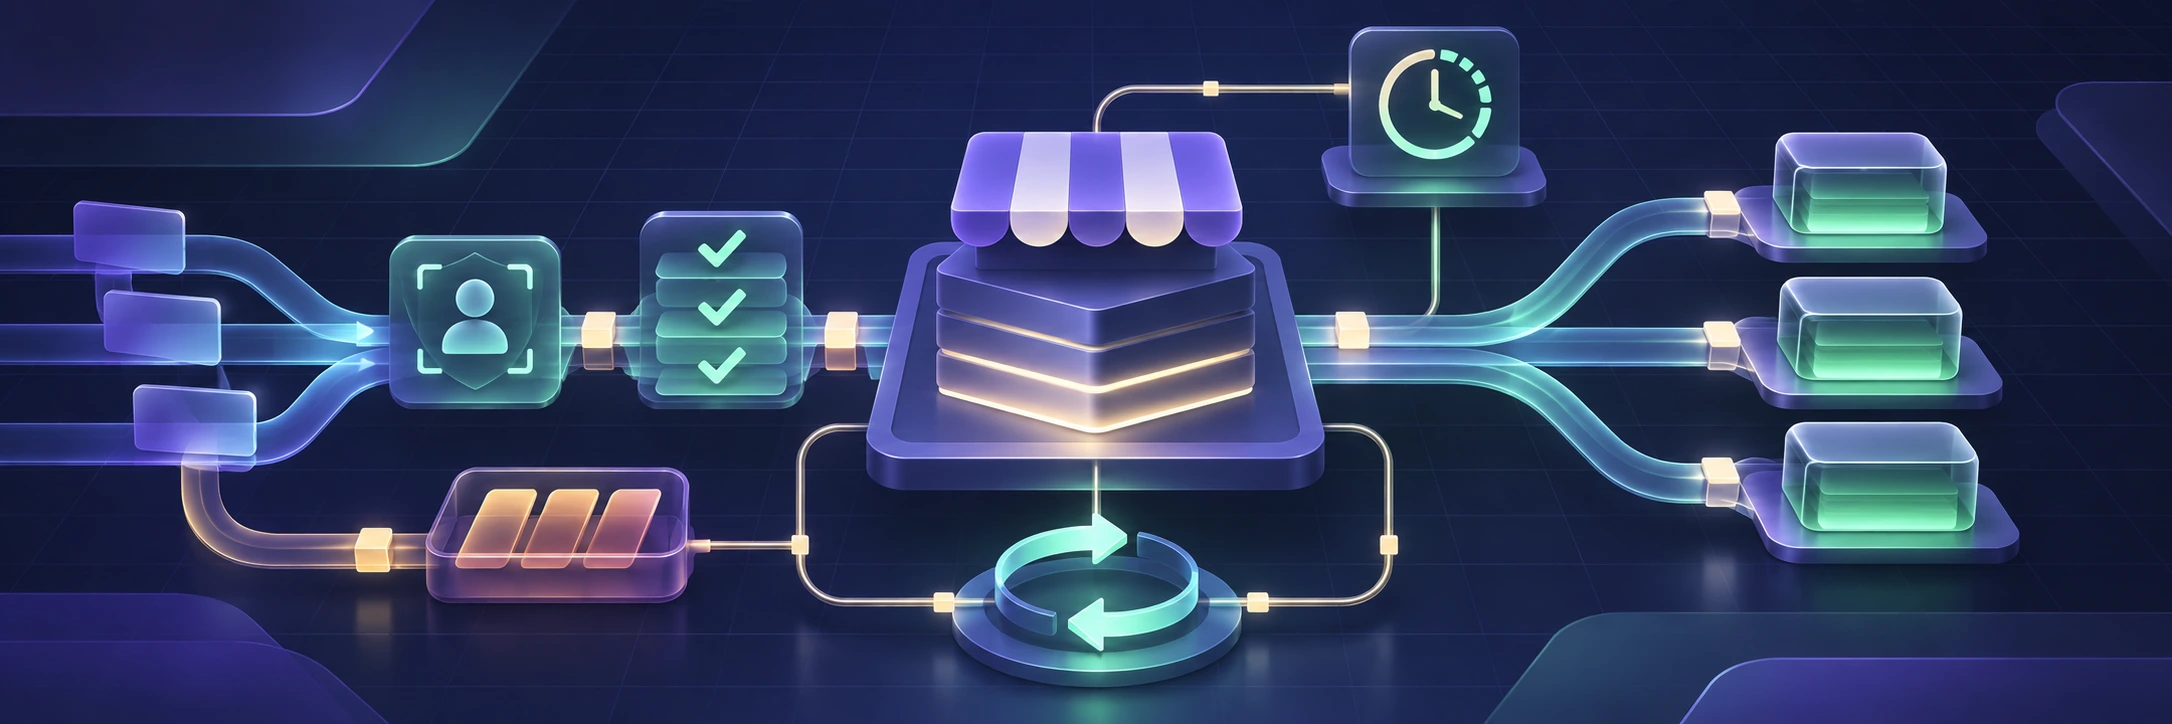
העברה של token מכתובת אחת לאחרת היא פעולה טכנית. Payout הוא הבטחה עסקית: פלטפורמה חייבת לדעת למי מגיע כסף, מאיזו עסקה נוצרה הזכאות, מתי היתרה נעשית זמינה, מי רשאי לשנות יעד, איזו רשת נתמכת, מה קורה כאשר ההעברה נכשלת וכיצד מוכיחים שההתחייבות נסגרה. כאשר marketplace מתייחס לכל השאלות האלה כאל מוצר אחד, stablecoins יכולים לקצר מסלולים ולהרחיב פעילות גלובלית. כאשר הוא מתחיל מ־transfer, הוא מגלה מאוחר מדי שהבלוקצ׳יין אינו מנהל עבורו לקוחות, חובות, אישורים או ספרים.
התזה בקצרה
- זכאות לתשלום נוצרת ב־ledger העסקי; transaction on-chain מסלקת אותה אך אינה מגדירה אותה.
- מקבל תשלום הוא ישות עם זהות, יעד מאומת, תנאים ומדיניות — לא רק כתובת.
- available balance, payout request ו־transfer attempt הם אובייקטים נפרדים עם מחזורי חיים שונים.
- batching, sponsorship ותזמון הם החלטות מוצר וסיכון, לא רק אופטימיזציית gas.
- ה־Travel Rule והבדלים בין תחומי שיפוט מחייבים שכבת policy לפני בחירת המסילה.
1. מתחילים מהתחייבות, לא מהארנק
ב־marketplace אחד הלקוחות משלמים, ספקים או יוצרים צוברים זכאות, והפלטפורמה גובה עמלה ולעיתים מחזיקה reserve. אף אחד מהיחסים האלה אינו קיים ב־ERC‑20. תקן ה־token יודע להעביר ערך ולפלוט אירוע Transfer, אבל הוא אינו יודע אם הושלמה הזמנה, אם חלון ההחזר נסגר או אם למוכר מותר למשוך. לכן מקור האמת הראשון הוא obligation ב־ledger: מי חייב למי, באיזה נכס חשבונאי, בגין איזה אירוע ובאילו תנאים.
האירוע שמייצר זכאות צריך להיות מפורש. משלוח שאושר, milestone שהושלם, תקופת מנוי שנסגרה או hold שהשתחרר יוצרים postings מאוזנים. הכסף יכול להימצא בכתובת custody אחת, אבל היתרה של כל מקבל נשארת תוצאה של ledger ולא של balanceOf. כך ניתן להקפיא התחייבות אחת, לבצע התאמה או להחליף רשת בלי לערבב בין זכויות של משתתפים אחרים.
מנקודת מבט מוצרית, payout מתחיל כאשר סכום עובר מ־pending ל־available. המעבר מקבל policy version, חותמת זמן וסיבה. ה־UI מציג מה זמין עכשיו, מה צפוי להשתחרר ומה מוחזק לבירור. השקיפות הזאת חשובה יותר מכפתור Withdraw מהיר, מפני שהיא מונעת מצב שבו המשתמש רואה יתרה שאינה באמת ניתנת למשיכה.
2. מקבל תשלום הוא ישות מנוהלת
כתובת תקינה מבחינה קריפטוגרפית אינה בהכרח יעד נכון. marketplace צריך payout profile שמחבר בין הישות העסקית, בעל החשבון, סטטוס KYC או KYB לפי הצורך, אזור פעילות, העדפות נכס ורשת, כתובת מאומתת ומדיניות שינוי. הפרופיל מקבל גרסה; payout שנוצר היום צריך לזכור איזה יעד ואיזה סטטוס היו בתוקף בזמן האישור.
הוספת כתובת חדשה היא פעולה רגישה. אפשר לבקש חתימה מהארנק, לבצע challenge חד־פעמי ולשלוח התראה בערוץ נפרד. שינוי יעד לאחר אירוע חשוד יכול להיכנס ל־cooling period או לדרוש אישור נוסף. אין להסתמך רק על התחברות לחשבון, משום שגניבת session יכולה להפוך מיד לגניבת יתרה. ההפרדה בין login לבין שינוי יעד מצמצמת את שטח הכשל.
אותו משתמש עשוי לבחור USDC על Base לתשלום שוטף ו־USDC על Ethereum לסכום גדול. אלה מסילות שונות עם כתובות חוזה, gas, זמני סופיות וסיכוני תפעול שונים. תיעוד Circle מציג במפורש תמיכה לפי צמד chain ו־currency ומזהיר מפני נכסים או מסלולים לא נתמכים. קטלוג המוצר צריך לנעול את הצמד המאושר ולא לקבל symbol שהלקוח שולח.
3. יתרה, בקשה וניסיון ביצוע הם שלושה אובייקטים
available balance מתאר זכות כלכלית. payout request מתאר בקשה להשתמש בחלק ממנה. transfer attempt מתאר ניסיון טכני לסלק את הבקשה. ערבוב ביניהם יוצר תקלות קשות: retry על RPC עלול להפוך לתשלום כפול, transaction שנכשלה עלולה למחוק זכאות, ושינוי כתובת עלול לשנות רטרואקטיבית בקשה שכבר אושרה.
בקשת payout צריכה לכלול מזהה idempotency, מקבל, סכום, מטבע חשבונאי, asset, network, destination snapshot, fee policy, מקור הכספים והסכמה לתנאים. בעת יצירתה ה־ledger מעביר סכום מ־available ל־payout pending. אם הבקשה מבוטלת לפני ביצוע, posting נגדי מחזיר אותו ל־available. אין לעדכן יתרה באמצעות שדה mutable שאפשר לדרוס.
כל attempt מקבל nonce או transaction hash, סטטוס, provider, זמן, gas והקשר לשגיאה. replacement transaction אינה payout חדש; היא ניסיון נוסף של אותה התחייבות. לעומת זאת, בקשה חדשה עם idempotency key אחר חייבת לעבור שוב בדיקת יתרה. המבנה הזה מאפשר retry בטוח ומסביר לצוות תמיכה מה כבר קרה ומה עדיין חייבים למקבל.
4. מכונת מצבים מונעת תשלום כפול
מסלול מעשי יכול לעבור requested, eligibility_review, approved, scheduled, signing, broadcast, confirming, completed, failed, cancelled או exception. לכל מעבר יש actor מורשה ותנאי. support רשאי לפתוח בקשה אך לא לאשר סכום גבוה; מנוע policy יכול לאשר אוטומטית payout קטן; treasury משדרת רק approved; observer מסמן completed רק לאחר receipt תקין וסף סופיות.
ה־worker שמבצע תשלומים צריך לנעול בקשה לוגית, לא רק process. אם שני workers מקבלים אותה הודעה, שניהם צריכים להגיע לאותה החלטה בלי לשדר פעמיים. outbox pattern מחבר בין commit ב־ledger לבין יצירת משימת הביצוע. idempotency נשמר גם מול provider חיצוני וגם בתוך המערכת. אירוע webhook חוזר אינו סיבה ליצור posting נוסף.
כשל אינו סוף אחיד. insufficient gas, RPC timeout, destination blocked, policy changed ו־revert בחוזה דורשים פעולות שונות. רק כשל סופי ומסווג מחזיר כסף ל־available. timeout אחרי broadcast מחייב קודם לבדוק אם הטרנזקציה קיימת. כלל זה פשוט אך קריטי: אי־ודאות טכנית אינה הרשאה לשלם שוב.
5. הרשאות נבנות סביב פעולות, לא סביב תפקיד כללי
OpenZeppelin מסבירה שמערכות production נוטות לצמוח מעבר ל־owner יחיד וזקוקות לתפקידים, יעדים ופונקציות מוגדרות. ב־marketplace מפרידים לפחות בין proposer, approver, executor, destination manager ו־reconciler. אותו אדם או service לא אמורים לשנות יעד, לאשר payout ולחתום עליו לבדם.
ההרשאה צריכה להיות צרה: מי רשאי לאשר עד איזה סכום, עבור איזה tenant, asset, network וחלון זמן. פעולה חריגה מקבלת delay או guardian שיכול לבטל אותה. smart account יכול לאכוף threshold ו־allowlist on-chain, אך policy עסקי נשאר גם מחוץ לשרשרת משום שהוא תלוי ב־KYC, reserve, dispute ונתונים שלא נכון לפרסם.
גישה ל־API אינה שקולה לסמכות כלכלית. key של merchant יכול ליצור payout request, אבל רק מערכת policy פנימית הופכת אותה ל־approved. חתימה על transaction מתבצעת בסביבה מבודדת, עם secrets שאינם מגיעים לאפליקציה או ל־prompt של agent. כל החלטה נשמרת עם גרסת policy כדי שניתן יהיה לשחזר מדוע הפעולה הותרה.
6. Batching חוסך עלות אבל מרכז סיכון
כאשר מאות מקבלים ממתינים, batching יכול להפחית gas ועלות תפעולית. אבל batch גדול מגדיל blast radius: יעד שגוי, decimals שגויים או חוזה פגום משפיעים על כמה התחייבויות יחד. לפני בנייה צריך להחליט אם כל batch הוא אטומי, אם כשל של שורה אחת מבטל את כולו וכיצד ממפים כל transfer בחזרה ל־payout request.
מתזמן טוב מאגד לפי network, token, חלון זמן ורמת סיכון, לא רק לפי שעה. payouts דחופים או בעלי ערך גבוה יכולים לקבל מסלול נפרד. תקרת סכום ופריטים ל־batch מגבילה נזק. preview דטרמיניסטי מחשב recipients, amounts, fees ויתרה נדרשת; hash של ה־manifest נשמר לפני החתימה כדי שהמבצע לא יוכל לשנות תוכן אחרי approval.
גם sponsorship של gas הוא החלטת מוצר. אם הפלטפורמה משלמת gas, עליה לנהל budget, abuse controls וייחוס עלות. אם המקבל משלם, חוויית ה־payout אינה באמת frictionless. אפשר לספוג עלות עד סף, לנכות עמלה שקופה או להציע cadence זול יותר. אין להסתיר את הכלכלה בתוך spread לא מוסבר.
7. זמינות וסופיות הן שתי החלטות שונות
הזכאות של המוכר יכולה להיות זמינה לפני שהכסף המקורי הגיע לסופיות מלאה, אבל אז הפלטפורמה מעניקה אשראי. מאמר הסופיות של ZeroFee Pay מפריד בין observed, accepted ו־settled; אותו עיקרון צריך לעבור ל־payout. אין לשחרר ערך החוצה על בסיס סטטוס שהוגדר רק לצורך חוויית checkout.
לפני payout בודקים שהמקורות שמימנו אותו settled לפי policy, שה־reserve נשמר ושאין dispute פתוח. אם הפלטפורמה מאפשרת early payout, היא מגדירה exposure נפרד, limit למוכר, מחיר לאשראי ומסלול clawback חוקי ותפעולי. label ברור ב־UI מונע הצגה של אשראי כאילו היה כסף שכבר נסלק.
לאחר broadcast, completed אינו נקבע לפי green check ב־wallet אלא לפי receipt, אירוע token, מספר confirmations ומדיניות הרשת. ברשתות שונות משתמשים ב־adapters שונים. webhook למקבל נשלח ממכונת המצבים, ו־API נשאר מקור האמת אם המסירה נכשלה.
8. Travel Rule וציות נכנסים לפני בחירת המסילה
דוח FATF מ־16 ביולי 2026 מצא כי 83% מהמשיבים לסקר כבר העבירו חקיקה ליישום Travel Rule, לעומת 73% ב־2025. הכלל מחייב VASPs ומוסדות פיננסיים לקבל, להחזיק ולהעביר מידע מסוים על originator ו־beneficiary בהעברות רלוונטיות. המשמעות למוצר אינה שכל payout זהה או שכל marketplace הוא VASP, אלא שהסיווג המשפטי והמדינות קובעים אילו נתונים ואיזה ספק נדרשים.
מנוע policy צריך לפעול לפני יצירת transaction. הוא בודק jurisdiction, סוג מקבל, סכום, asset, hosted או unhosted wallet, screening, דרישות מידע ומגבלות ספק. החלטת allow, review או deny נשמרת עם reason code שאפשר להסביר. אין לשלוח מידע אישי on-chain; שכבת התקשורת והראיות נשארת מחוץ לשרשרת ומוגנת בהתאם.
יש לאמת את החובות עם ייעוץ משפטי המתאים למבנה המוצר. תכנון הנדסי טוב אינו מניח מסקנה משפטית אחת לכל העולם. הוא מאפשר configuration לפי מדינה, שומר מינימום מידע ומפריד בין ראיית ציות לבין נתוני מוצר. כך שינוי רגולטורי אינו מחייב לשכתב את מסילת התשלום.
9. Reconciliation סוגר את ההתחייבות
ה־blockchain מוכיח ש־transfer בוצע; ה־ledger מסביר למה. reconciliation משווה payout request מאושר, attempts, אירועי chain, postings ויתרות treasury. completed דורש התאמה של asset, network, contract, destination וסכום. transaction יכולה להצליח טכנית אך לשלוח token לא נכון; במקרה כזה ההתחייבות העסקית אינה נסגרת.
תהליך יומי מציג unbroadcast approved, transactions תקועות, completed ללא posting, posting ללא ראיה, fee variance ויתרות custody שאינן מתיישבות. לכל חריג יש owner ו־SLA. rebuild של indexer מאותו block צריך להפיק אותה תוצאה, וגרסת decoder נשמרת כדי ששינוי קוד לא ישנה את ההיסטוריה בשקט.
גם דוחות למקבל נשענים על אותה אמת. statement מציג opening balance, earnings, holds, fees, payouts ו־closing balance, עם קישור ל־transaction כאשר קיים. כך support, finance והמשתמש מדברים על אותם מזהים. שקיפות אינה רק UX; היא מנגנון שמקטין מחלוקות ועבודה ידנית.
10. סדר בנייה שמייצר מוצר אמין
מתחילים ב־ledger של זכאות ויתרות, אחריו payout profile ויעד מאומת, ואז request עם idempotency ומכונת מצבים. מוסיפים policy והרשאות, executor לרשת אחת ולנכס אחד, observer, reconciliation ו־statement. רק לאחר שכל חריג ניתן להסבר מוסיפים batching, רשת נוספת או early payout.
בכל שלב מריצים תרחישי כשל: לחיצה כפולה, provider timeout אחרי broadcast, token מזויף, destination שהשתנה, insufficient gas, worker כפול, policy שנעשה מחמיר באמצע, reorg ו־batch שבו פריט אחד נכשל. המדד אינו רק success rate. מודדים זמן מ־available ל־completed, שיעור manual review, עלות payout, כשל כפול שנמנע, חריגים פתוחים וזמן reconciliation.
העיקרון של דור ארד עבור ZeroFee Pay הוא שהפחתת חיכוך אינה מחייבת להסתיר מורכבות. המוצר צריך לארגן אותה: להראות למקבל מה מגיע ומתי, לתת לפלטפורמה שליטה תחומה, ולתת ל־finance ראיה מאוזנת. כך payout הופך מפקודת transfer למסילת הפצה שהעסק יכול למדוד, להסביר ולהרחיב.
מקורות וקריאה נוספת
המקורות הראשיים נבדקו ב־17 בנובמבר 2026. דרישות ציות והיקף רגולטורי תלויים במוצר ובתחום השיפוט ודורשים אימות משפטי.
- EIP-20 — ERC-20 Token Standard19 בנובמבר 2015
- Circle — Supported Chains and Currenciesנבדק 17 בנובמבר 2026
- OpenZeppelin — Access Controlנבדק 17 בנובמבר 2026
- FATF — Seventh Targeted Update on Virtual Assets and VASPs16 ביולי 2026
- ZeroFee Pay — ארכיטקטורת Treasury ל־Stablecoinsקריאה משלימה
- דור ארד — פרויקט ZeroFee Payהקשר לפרויקט
ZeroFee Pay הוא פרויקט עצמאי מאת דור ארד. המאמר מציג החלטות מוצר והנדסה; יישום אמיתי דורש ביקורת אבטחה, בקרות חשבונאיות וייעוץ משפטי המתאים למוצר ולמדינות שבהן הוא פועל.